À l’origine de cette alerte, deux vulnérabilités découvertes dans PHP, un langage informatique qui fait fonctionner une grande partie des sites internet, notamment les formulaires en ligne, les espaces personnels et les services administratifs.
Le problème concerne notamment la gestion de la mémoire informatique. En exploitant ces défauts, un pirate pourrait, dans certaines conditions, exécuter des commandes malveillantes, accéder à des informations confidentielles ou modifier le contenu d’un site.
Face à ce risque, plusieurs administrations ont choisi de rendre leurs plateformes temporairement inaccessibles, le temps de vérifier leurs installations et d’appliquer les mises à jour de sécurité.
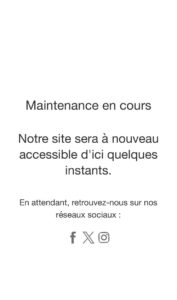
À Mayotte, les interruptions signalées sur les sites de la préfecture et de la CSSM interviennent dans ce contexte, mais leur lien direct avec ces failles n’a pas encore été officiellement établi. Les développeurs de PHP ont publié dès le 21 octobre des versions corrigées afin de permettre aux responsables informatiques de sécuriser leurs équipements.
Pour les internautes, cette menace ne signifie pas que leurs ordinateurs ou téléphones peuvent être directement piratés. Le danger concerne principalement les serveurs hébergeant les sites. Les usagers doivent néanmoins rester prudents face aux SMS ou courriels frauduleux qui pourraient profiter de la situation pour réclamer des identifiants ou des informations personnelles.
Cette alerte met en évidence la fragilité des services numériques essentiels et rappelle l’importance de leur sécurisation, alors que les démarches administratives des Mahorais dépendent de plus en plus d’Internet.
La Rédaction


