Dans un département en plein essor technologique où les démarches administratives, les transactions bancaires et les échanges professionnels ont basculé massivement sur les réseaux, l’illusion d’une insularité protectrice est définitivement révolue. L’actualité locale vient d’ailleurs de le rappeler ce jeudi 22 octobre. Alors même que s’ouvraient les échanges à Dembéni, plusieurs portails administratifs majeurs du territoire, notamment les sites de la préfecture de Mayotte et de la Caisse de sécurité sociale (CSSM), se retrouvaient inaccessibles dans le sillage de failles informatiques critiques découvertes à l’échelle mondiale (« PHP2Shell »).
Cette piqûre de rappel brutale démontre que les cyberattaques et les pannes en cascade ne sont plus l’apanage des multinationales du CAC 40 ou des grandes métropoles continentales. Hôpitaux, mairies, caisses de sécurité sociale, commerces et PME de l’océan Indien figurent désormais dans le collimateur des rançongiciels (ndlr, logiciel malveillant) et des pirates informatiques. Pour armer le tissu économique local contre ces assauts invisibles, l’Observatoire de la Cybersécurité de l’Océan Indien (OCOI), en étroite collaboration avec le cluster Mayotte in Tech et La French Tech Mayotte, a donc posé ses valises à la Technopole pour deux journées d’échanges et d’ateliers pratiques.
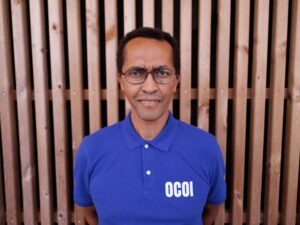
« Nous profitons du mois national de sensibilisation pour déployer ces CyberDays avec une vision partagée à l’échelle de notre bassin régional », explique Shafiq Mohamed, consultant en cybersécurité et président de l’OCOI. Après des étapes menées à La Réunion, à Maurice et aux Comores, la caravane de la cybersécurité fait escale dans le 101e département avec une priorité affichée : éveiller les consciences avant que le piège ne se referme. « Tout le monde utilise le numérique au quotidien, nous sommes ultra-connectés avec nos smartphones et nos ordinateurs, et les risques augmentent de façon exponentielle avec la digitalisation des organisations », alerte le spécialiste. Depuis plusieurs années, il constate une hausse des compromissions et des alertes relayées sur les réseaux sociaux. Si le cadre réglementaire impose désormais des normes de protection plus strictes, Shafiq Mohamed regrette toutefois que la prise de conscience collective « ne progresse pas encore aussi vite que le niveau de sophistication des attaques ».
Diagnostic et solutions
L’une des particularités du territoire réside dans son maillage économique, presque exclusivement composé de très petites entreprises, d’artisans et d’associations dont les budgets ne permettent pas d’embaucher un directeur des systèmes d’information (DSI) à temps plein. Face aux tarifs souvent prohibitifs des cabinets parisiens, les organisateurs ont tenu à mettre en avant les forces vives déjà implantées dans l’île pour accompagner cette transition sécuritaire.
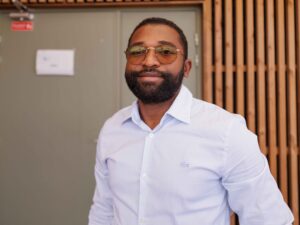
Directeur de la société Ethic Service — une entreprise de services du numérique (ESN) forte d’une vingtaine de collaborateurs et installée à Mayotte depuis près de deux décennies —, Mohamed El Anjilani confirme cette mutation du risque. « Aujourd’hui, la cybersécurité est devenue un sujet du quotidien. Auparavant, on considérait que la menace ne visait que les grands groupes, mais désormais n’importe quelle structure, voire un simple particulier, peut se retrouver paralysé par un piratage informatique ». Pour ce professionnel de l’infogérance et de la maintenance opérationnelle, le défi consiste à adapter la riposte aux moyens financiers réels des structures locales. « Les entreprises n’ont pas forcément les ressources humaines et budgétaires pour tout barricader. Notre mission est donc de réaliser des diagnostics pragmatiques, d’identifier les données vitales à sauvegarder en priorité ».
De la théorie à l’épreuve du feu
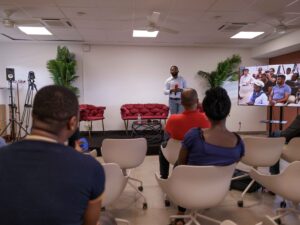
Pour dépasser le stade des discours d’intention, le CyberDay a structuré son programme en deux temps complémentaires. La matinée de ce jeudi 22 octobre a été consacrée à la cartographie des vulnérabilités techniques, à la sensibilisation des collaborateurs et aux mesures d’hygiène numérique indispensables pour prémunir les messageries professionnelles contre le hameçonnage*.
Ce vendredi 23 octobre, les participants changeront de décor au premier étage du bâtiment pour passer aux travaux pratiques à travers des ateliers immersifs de gestion de crise. Plongés au cœur d’un scénario d’attaque fictive, les dirigeants et techniciens devront tester leurs réflexes sous pression : isoler les serveurs infectés, identifier les canaux d’alerte, coordonner les équipes techniques, etc. En initiant ce partage d’expériences directes, les acteurs du numérique mahorais rappellent qu’en matière de piratage, la question n’est plus de savoir si une organisation sera ciblée, mais à quel moment elle le sera et à quel point elle s’y sera préparée.
Léo Vignal
*L’hameçonnage (ou phishing) est une technique de cyberfraude consistant à tromper un internaute en se faisant passer pour un tiers de confiance (banque, administration, service de livraison, plateforme en ligne).


